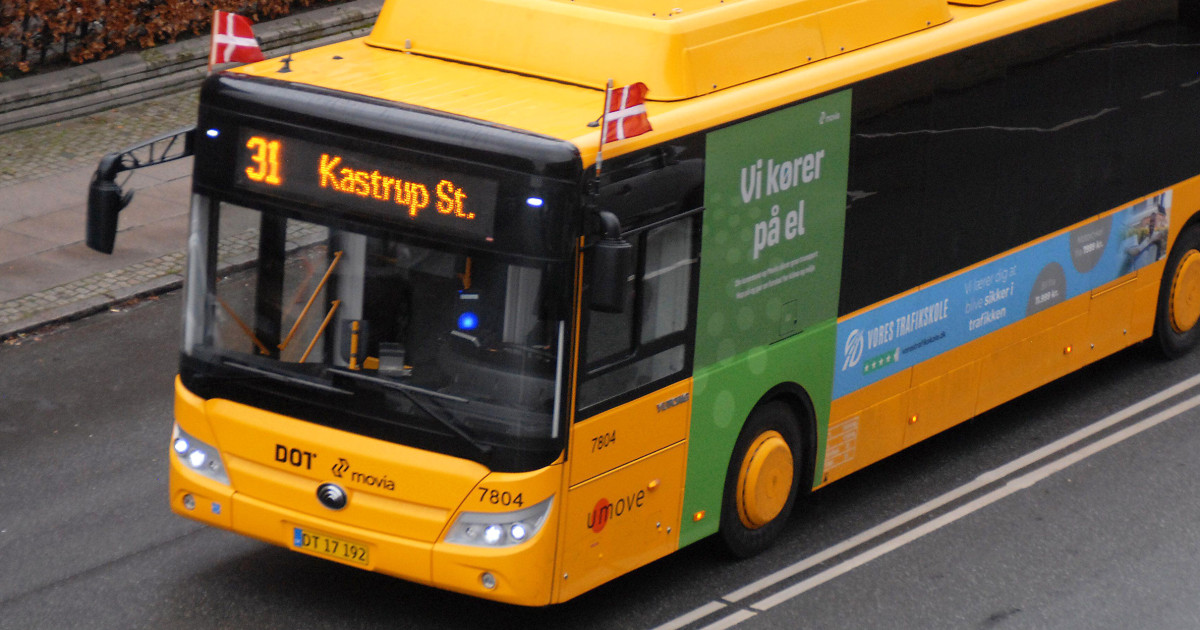
Publié le 9 novembre 2025 à 11h23. Des inquiétudes grandissantes concernant la sécurité des infrastructures critiques se sont étendues au secteur des transports publics scandinaves, après la découverte de potentielles vulnérabilités dans des bus électriques fabriqués en Chine.
- Le Danemark et la Norvège enquêtent sur des failles de sécurité dans leurs flottes de bus électriques Yutong, le plus grand fabricant mondial.
- Ces bus, capables de recevoir des mises à jour à distance, pourraient être immobilisés par le constructeur ou par des pirates informatiques.
- L’affaire souligne la dépendance croissante de l’Europe vis-à-vis de la technologie chinoise et les risques potentiels liés aux tensions géopolitiques.
L’alerte a été donnée en premier lieu par l’opérateur de bus norvégien Ruter, qui gère la moitié des transports publics du pays, y compris dans la capitale Oslo. Des tests menés en secret, « à l’intérieur d’une montagne », ont révélé que les bus Yutong, contrairement à ceux d’un constructeur néerlandais (VDL), disposent d’un accès numérique direct pour les mises à jour logicielles et les diagnostics.
Selon Jeppe Gaard, directeur de l’exploitation du fournisseur de transports publics danois Movia, ces bus électriques, comme toutes les voitures électriques, pourraient en théorie être désactivés à distance si leurs systèmes logiciels sont connectés. Movia exploite 262 bus Yutong sur un réseau couvrant Copenhague et l’est du Danemark, progressivement mis en service depuis 2019.
« Ces bus peuvent être arrêtés à distance, soit par le constructeur, soit par un pirate informatique », a-t-il expliqué dans un courriel à NBC News. Il a souligné qu’il ne s’agit pas d’un problème spécifique aux bus chinois, mais d’un défi pour tous les véhicules et appareils équipés d’une électronique intégrée connectée.
Interrogé sur les mesures prises au Danemark et en Norvège, Yutong a déclaré dans un communiqué par courriel qu’il « comprend et apprécie pleinement les préoccupations du public concernant la sécurité des véhicules et la protection de la confidentialité des données » et qu’il « se conforme strictement aux lois, réglementations et normes de l’industrie applicables ». L’entreprise a précisé que les données de ses véhicules dans l’Union européenne sont stockées dans un centre de données Amazon Web Services à Francfort, en Allemagne, et protégées par des mesures de cryptage et de contrôle d’accès. Selon Yutong, « sans l’autorisation du client, personne n’est autorisé à accéder au système ou à l’utiliser ».
Cette situation s’inscrit dans un contexte plus large de relations complexes entre l’Europe et la Chine. L’Europe est fortement dépendante du commerce et des avancées technologiques de Pékin, tout en exprimant des inquiétudes croissantes concernant les frictions géopolitiques, la cyber-agression, le vol de propriété intellectuelle et les violations des droits de l’homme.
Plusieurs gouvernements européens ont déjà pris des mesures pour réduire leur dépendance à l’égard de la Chine, notamment en supprimant les équipements 5G des géants chinois Huawei et ZTE, sous la pression de Washington. Le gouvernement néerlandais a également pris le contrôle du fabricant chinois de puces Nexperia, suscitant des craintes de perturbations de la production automobile.
L’ancien chef du MI6, Richard Dearlove, a mis en garde contre les risques potentiels : « Si nous avons une crise avec la Chine, ils peuvent paralyser complètement Londres en reprogrammant ces véhicules. » Ken Munro, fondateur du cabinet de conseil en cybersécurité Pen Test Partners, nuance toutefois cette affirmation, soulignant que le problème ne se limite pas aux véhicules chinois, mais concerne tous les appareils connectés.
Ruter, l’opérateur norvégien, a mis en place plusieurs mesures correctives, notamment des contrôles plus stricts lors de l’acquisition de nouveaux bus, des « pare-feu » pour se protéger contre les cyberattaques et une collaboration accrue avec les autorités nationales et locales pour définir des exigences claires en matière de cybersécurité.
Munro reste sceptique quant à l’efficacité de ces mesures. « Tout degré de connectivité et la possibilité de mettre à jour les logiciels, que nous souhaitons tous en tant que consommateurs, doivent être activés », a-t-il déclaré. Il estime que la seule solution serait de supprimer toute connectivité des véhicules.
Munro s’interroge également sur la probabilité que la Chine exploite réellement une telle vulnérabilité. « Croyons-nous que la Chine détruirait l’ensemble de son industrie d’exportation de véhicules, électriques ou non, afin de prouver un argument politique et militaire ? C’est dans les limites du plausible », mais les chances sont « incroyablement faibles ».
« C’est juste une question de confiance », conclut-il.